概要
個人識別情報(PII)データプライバシーヴォールトは、不正アクセスやサイバー脅威からPIIを保護し、データのセキュリティとプライバシー法の遵守を確保します。PIIは隔離された厳格に管理されたシステムに保存します。他のすべてのシステムには実際の価値の代わりにトークンが保管されているため、外部の漏洩があってもトークンのみが露出し、生のPIIは公開されません。ボルトがトークンマップを保持している場合、認証されたユーザーとプロセスのみが元の価値とトークンを交換でき、すべての取引が記録されます。この設計は、組織が個人データを保護し、データプライバシー義務を果たす一方で、そのデータを運用、分析、AIに活用するのに役立ちます。
主なポイント
- PIIデータの保護は、保管庫に入る前から始まります:PIIを見つけて分類し、収集量を減らし、目的が終了したら削除します
- トークンはデータウェアハウス、分析、AIパイプラインに流れ込むことができ、チームは顧客を誰かを暴露せずに顧客データに参加・分析できます
データプライバシー保管庫がどのように機密データを保護するか
データプライバシーヴォールトとは、機密データを隔離し、制御されていないデータの増加を効果的に抑えるために設計された データセキュリティ 制御装置です。
データプライバシー保管庫内のセキュリティは、高度な暗号化およびトークン化技術によって強化されています。暗号化により、データが静止中も移動中も、不正なユーザーにとって読み取れなくなります。一方、トークン化は機密データ要素を非機密な同等物に置き換えます。
データプライバシー保管庫へのアクセスは、ゼロトラストアーキテクチャやロールベースアクセス制御(RBAC)、または属性ベースのアクセス制御(ABAC)モデルの実装によって厳しく管理されています。
データプライバシー保管庫内の監視機能は、堅牢な監査ログによって強化されています。これらの機能は、機密データへのアクセスや変更をすべて追跡し、データのやり取りを包括的に把握することを可能にします。
データプライバシーの保管庫と他の種類の保管庫の違い
他に3つの「ヴォールト」は似た名前を持ちながら異なる問題を解決しています。
- データボールトモデリング: ハブ、リンク、衛星からデータウェアハウススキーマを設計する手法です。過去のデータを整理します。PIIは保護しません。
- シークレットマネージャー: アプリケーションやインフラのための認証情報、APIキー、暗号化キーを保存します。プライバシーヴォールトはキーに依存するかもしれませんが、個人データ自体を保存・管理します。
- 個人または消費者用保管庫: 個人が自分の書類や写真を保管するアプリ。企業のデータプライバシー保管庫は、組織が顧客、患者、従業員について保有する個人的情報(PII)を保護します。
PIIとは何がカウントされますか?
ヴォールトは特定したPIIしか保護できないため、正確な分類が最初のステップです。
データプライバシー法は、個人データや個人を特定できる情報(PII)を区別するために多くの異なる定義を用いています。しかし一般的には、単独または他の情報と組み合わせて、単一の生存者を一意に特定、連絡、または特定できるあらゆるデータを含むと定義されます。この情報には、氏名、住所、社会保障番号、財務記録などが含まれますが、これらに限定されません。
PIIへの不正アクセスは、個人情報の盗難、金融詐欺、そして厳しい法的罰則につながる可能性があります。組織はコンプライアンスと顧客の信頼を維持するために、データウェアハウスや顧客データプラットフォームにおけるあらゆる形態のPIIを安全に管理しなければなりません。
直接的、間接的、そして敏感な個人的情報
- 直接識別は個人を単独で特定します: 氏名、社会保障番号、パスポートまたは運転免許証番号、メールアドレス、電話番号。
- 間接(準)識別子は以下の組み合わせでのみ人物を識別できます: 生年月日、郵便番号、性別、職種、デバイスID。名前がなくても、これらのフィールドが十分に重なれば人物を識別できます。
- 機密性の高い個人情報(PII)は、漏洩すると深刻な被害をもたらします: 金融口座番号やカード番号、健康記録、バイオメトリクス、正確な位置情報。ほとんどの金庫設計はこれらのフィールドと直接識別子から始まります。
データプライバシーヴォールトはどのように機能するのか?
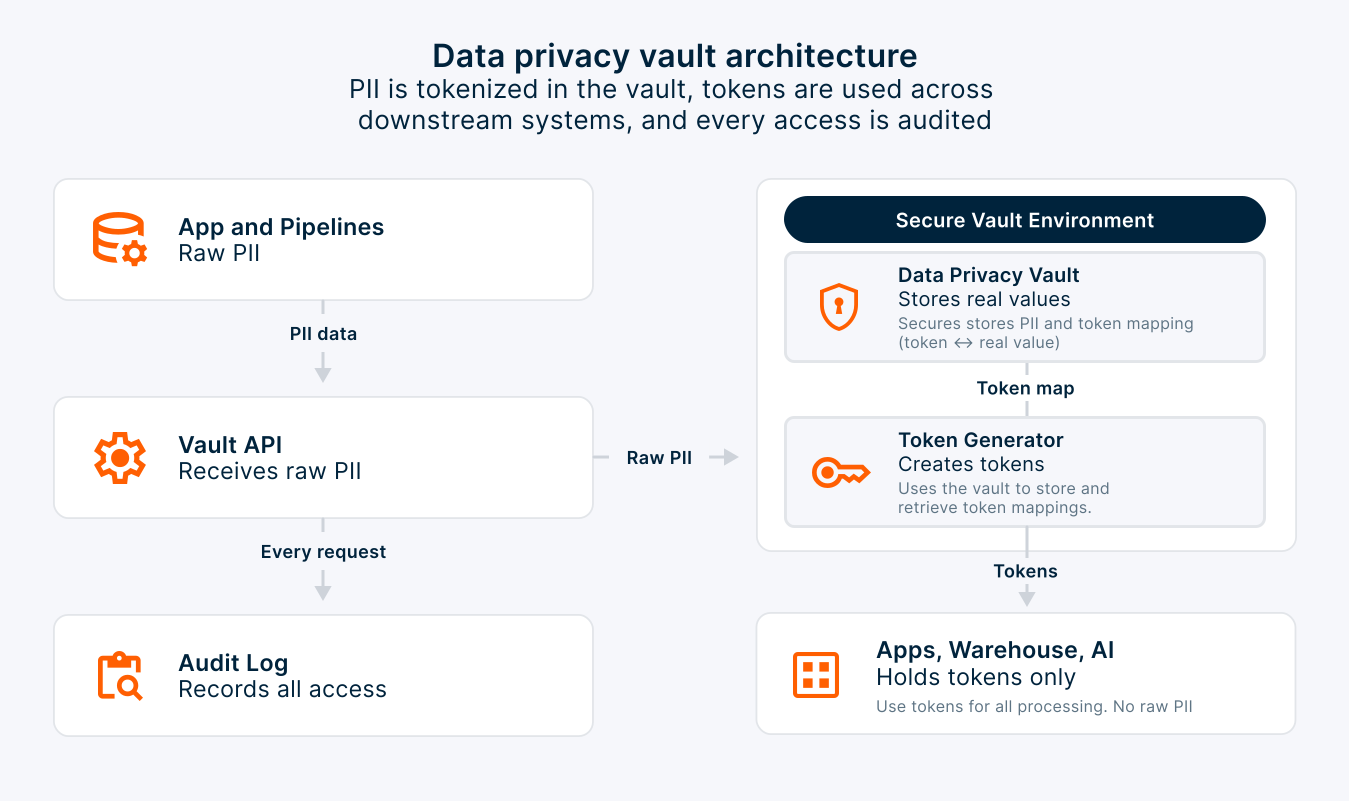
データプライバシーヴォルトは、PIIを収集するシステムと利用者の間に位置しています。典型的なアーキテクチャは6つのステップを実行します。
- アプリケーションやデータパイプラインは顧客の名前やカード番号などの個人情報(PII)を収集し、機密フィールドを直接ボールトに送信します。
- ボールトはPIIをトークン化し、保存します。実際の値を暗号化・保持し、各価値に対してトークンを返します。これは悪用できない意味のない代替値で、多くの場合元の形式と同じです。
- アプリケーションデータベース、ログ、データウェアハウス、AIパイプラインなど他のシステムは、実際の値の代わりにトークンを保存します。ジョイン、カウント、ほとんどの分析はこれらのトークン上で実行されるため、生の個人情報(PII)は決して漏らされません。
- ボールトはアクセスルールが許可している場合にのみ実際の値を返します。個人やサービスが元の値を必要とする場合、例えばサポート担当者がカードの最後の4桁を確認する場合、トークンをボールトに送信します。ボールトは誰が質問しているのか、その役割、なぜそれが必要なのかを確認します。ルールによっては、全額、マスクされた価値、または何も返さないことがあります。
- また、Vaultはすべてのリクエストを記録し、誰がどのフィールドをいつ、なぜ求めたかを記録しているため、セキュリティおよびプライバシーチームはすべてのPIIアクセスに対して一つの監査記録を得られます。
- 保持、削除、データ居住のルールは一か所で設定・施行されます。Vaultベースのトークン化では、顧客の記録をVaultから削除すると、下流システムのトークンはもはや何も指向しなくなります。これらのシステムは意味のないトークンしか保持せず、顧客の実際のデータは失われます。
トークン化 vs. 暗号化 vs. マスキング
ヴォールトはこれら3つの技術すべてを異なる目的で用いています。
| トークン化 | 暗号化 | マスキング | |
|---|---|---|---|
| その役割 | 値を代替トークンに置き換える | 暗号鍵で値をスクランブルします | 表示またはコピー時に値の一部または全部を非表示します |
| リバーシブル? | はい、Vaultやトークン化サービスを通じてのみ可能です | そう、鍵を持つ誰かによって | 通常はそうではありません(静的マスキング);動的マスキングはクエリ時に値を隠します |
| フォーマット | 元のフォーマットと長さを維持できます | 暗号文;フォーマットはフォーマットが変わりますが、フォーマット保持暗号化が使用されない限り | XXX-XX-6789などのフォーマットを維持します |
| ベスト | アプリ、分析、AIで個人情報を活用し、それを暴露せずに使う | 保存および送信データの保護 | ユーザーやテスト版や開発版にちょうど良い表示をする |
| 秘密が生きている場所 | ヴォールトのトークンマップ、またはヴォールトレストークン化におけるキー | 鍵管理システム | マスキングのルールと方針 |
個人情報保護のためのデータプライバシーボールトの特徴
個人情報保護のためのデータプライバシーボールトは、機密情報を効果的に保護するための堅牢な機能群を備えています。ここでは、そのようなボールトのセキュリティを強化する主な機能について詳しくご紹介します。
暗号化:PIIは静止時および輸送中の両方で暗号化されます
ヴォールトは、静止中および移動中の個人情報を暗号化し、データを安全に暗号化し、不正な第三者からアクセスできないように保つ。
アクセス制御:多要素認証およびロールベースアクセス制御(RBAC)
多要素認証(MFA)およびロールベースアクセス制御(RBAC)は、システムへのアクセスを権限のあるユーザーに厳格に制限し、データ漏洩のリスクを最小限に抑えます。
露出軽減:データマスキングとトークン化
データマスキングは特定のフィールドを不正な視界から隠し、トークン化は機密要素を非機密要素に置き換え、個人情報を侵害時に保護します。
監査トレイル:詳細な監査とデータ処理活動の追跡
監査トレイルはデータ処理活動の詳細な記録を提供し、組織が変更を追跡し、アクセスを検証し、セキュリティインシデントに対応できるようにします。
多くの組織は監査ログを保持しなければなりません。例えば、HIPAAセキュリティルールは電子的に保護された健康情報を含むまたは使用するシステムに対して監査管理を義務付けており、PCI DSS要件10はシステムコンポーネントおよびカード保有者データへのアクセスをすべて記録・監視することを義務付けています。
監視とアラート:不審な活動やポリシー違反に対するリアルタイムアラート
リアルタイム監視により、異常な活動やポリシー違反を即座に通知し、組織が潜在的脅威を迅速に検出・対処できるようにします。
PIIデータの保護方法:4つの実践
ヴォールトは、より広範なPII保護プログラムの一つの管理例です。これら4つの実践は、PIIがヴォールト内に存在するかどうかにかかわらず適用されます。
- 検索とラベル付け: データベース、ファイル、ログをスキャンしてPIIの所在場所を特定し、各フィールドを感度でラベル付けします。分類は データガバナン スの基盤であり、何がボールトに入るかを決定します。
- 収集を減らす: 目的に必要なフィールドのみを収集し、保持期間を設定しましょう。収集されていないデータは侵害されません。
- 識別子の置き換え: 名前、口座番号、IDをトークンや偽名に交換します。NISTはこれを、直接識別子をランダム生成の識別子などの値に置き換えることと説明しています。
- 位置情報と削除の管理:データ居住要件を追跡し、目的終了時に個人情報を削除し、プログラムをデータプライバシーの枠組みで記録します。
データベースおよびデータウェアハウスにおける個人情報(PII)の保護
ほとんどのPIIはデータベースに収まり、まず収集したアプリケーション、次にデータウェアハウスやレイクハウスに移り、そこで データ分析のために他のすべてのものと結合されます。その2番目のコピーが露出が増大します。なぜならウェアハウスは多くのチーム、ツール、そして今ではAIエージェントにサービスを提供するからです。ボールトと連携するPIIデータベース設計は3つのルールに従います。分析が実際の価値を必要としない場所では生のPIIではなくトークンをロードすること;同じ値を同じトークンで使用し、顧客レコードがテーブル間で結合できるようにすること;そしてデトークン化は稀でログ化され、名前付きロールに限定すること。
Teradataの自律知識プラットフォームは行レベルのセキュリティをサポートしており、これはカラムレベルのセキュリティと組み合わせることも可能で、ウェアハウス自体がどの行やフィールドを誰が見るかを強制します。
VaultベースとVaultlessトークナイゼーションの違い
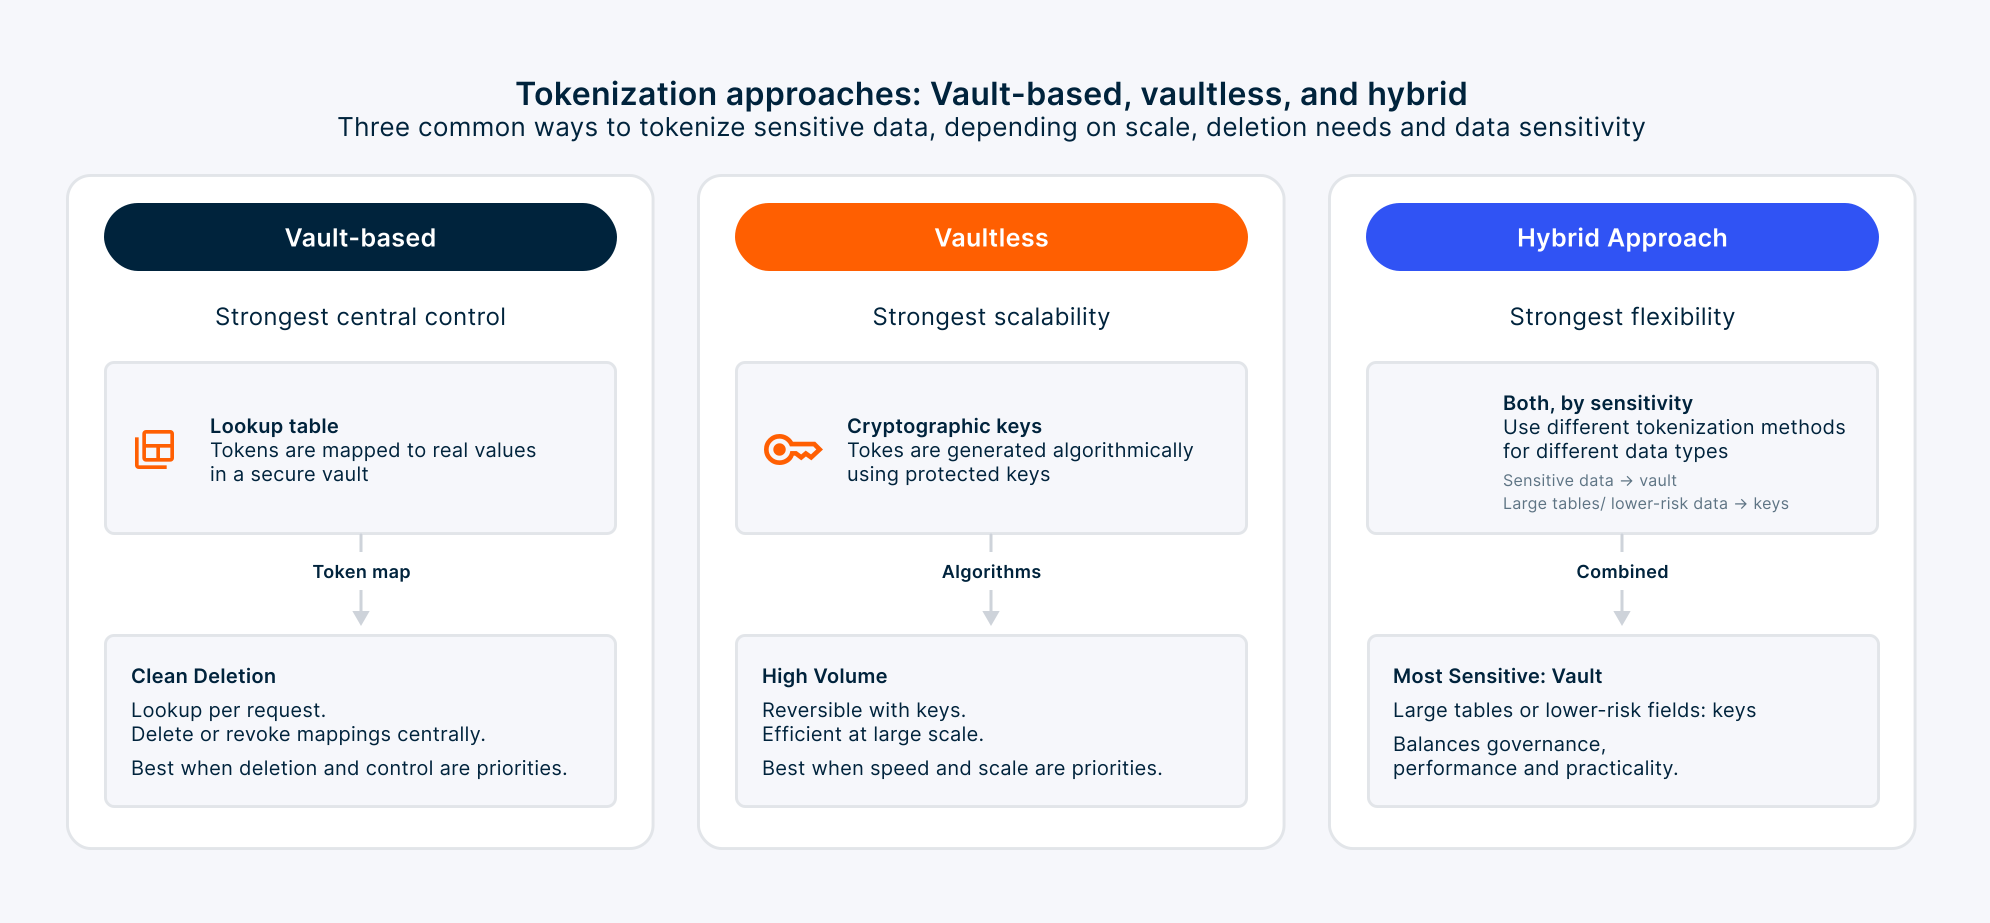
ヴォールトベースのトークン化では、ヴォールトが各トークンを元の値にマッピングするルックアップテーブルを保持します。この方法は理解しやすく監査も簡単です。なぜなら、すべての実数値が一箇所に保存されるからです。また、削除も簡単になります。エントリーを削除すればトークンは無意味になります。その代償として、デトークン化のたびにヴォールト内での検索が必要であり、実際の値を保持するテーブルはデータの増加に合わせて保護され、スケーリングされなければなりません。ヴォールトレストークン化はルックアップテーブルを回避します。暗号アルゴリズムと鍵を用いてトークンを生成するため、鍵が利用可能な場所でトークンを作成・逆算できます。これは大量の倉庫作業に適しています。一部の組織では、最も機密性の高い識別子用のボールトと大規模な分析テーブル用のヴォールトレストークン化の両方を利用しています。
分析およびAIパイプラインにおける個人的利益(PII)
AIはモデルやエージェントが見たものを繰り返しできるため、リスクを高めます。トークン化されたデータは、データサイエンティストが記録が誰を記述しているかを知らずに現実的な記録上でモデルを訓練・テストできるようにします。生成AIでは、 検索拡張生成(RAG)が 機密データを管理されたストアに保管し、許可されたユーザーがクエリ時に見た可能性のある情報のみを取得し、モデルに学習させるのではありません。2025年、ドイツのDatenschutzkonferenz(DSK)は、RAGがプライバシー遵守にも大きなプラスの影響を与える可能性があると結論づけました。
トークン化はプライバシー法からデータを除外するものではありません。GDPRの下ではトークン化は偽名化とみなされます。リスクを軽減しますが、金庫が再識別できるトークン化されたデータも依然として個人データです。欧州データ保護委員会(2025年1月)の草案ガイドラインでは、再識別に必要な情報は別々かつ安全に保管されるべきであり、まさに金庫の役割を果たす役割です。
北米の小売業者のためにTeradataがどのように PIIデータの取得に取り組んだかをご覧ください。
個人情報保護のためのデータプライバシーボールトの利点
Vaultは高度な暗号化と厳格なアクセス制御を用いて、サイバー脅威から機密情報を守ります。組み込みのデータマスキング、トークン化、監査トレイルは、GDPRのような複雑な規制への準拠を効率化し、法的処罰から守ります。
暗号化とアクセス制御による情報の保護により、不正な改変を防ぎ、データの正確性を確保します。
機密データの集中管理は、データ処理を効率化し、チームの協力を促進し、制御不能なデータ増加のリスクを軽減します。
データを守りましょう。信頼を築きましょう。
現代のビジネスは深く相互に結びついており、機会とリスクの両方を生み出しています。テラデータは最高水準の技術とプロセスでデータを守り、世界で最も厳しく規制された業界のリーディング企業の信頼を得ています。テラデータがビジネスに信頼できるデータをどのように提供しているかについて詳しく知りたい方は、 当社の信頼とセキュリティセンターをご覧ください。
また、 Teradataの自律型知識プラットフォーム が、機密データの管理にどのように役立てられるかも探ってみましょう。
この内容は情報提供のみを目的としています。内容は法的助言を構成するものではなく、法的助言として依拠すべきではありません。組織はそれぞれの状況に基づいて内容を検討すべきです。テラデータは、顧客に本文書に含まれる事項について独立した専門的助言を受けることを推奨しています。
よくある質問
PIIデータは暗号化する必要がありますか?
PIIデータは暗号化する必要がありますか?
静止時および輸送中のPIIの暗号化は、NIST SP 800-53のようなセキュリティフレームワークにおける基本的な管理手段であり、PCI DSSはカード保有者の保存および送信データを保護するための明確な要件を定めています。特定の法律でこれを義務付けるかどうかは管轄区域やデータタイプによって異なりますので、必ず法務チームに確認してください。
データプライバシーヴォールトはデータクリーンルームとどう違うのでしょうか?
データプライバシーヴォールトはデータクリーンルームとどう違うのでしょうか?
データプライバシーヴォールトは、ある組織の個人情報(PII)を隔離・トークン化することで保護し、データクリーンルームは複数の組織が生の記録を交換せずに統合データを分析できるようにします。これらは異なる問題を解決し、クリーンルームだけではプライバシーを守るものではありません。米国連邦取引委員会(FTC)は2024年に、プライバシーを強化する技術だけではプライバシーを保証できないと警告しました。
PIIデータはどのようにデータベースに保存すべきですか?
PIIデータはどのようにデータベースに保存すべきですか?
直接識別子はボールトやトークン化された列に保管し、残りは静止時に暗号化してください。生のPIIはログ、テスト環境、分析コピーから除外してください。
GDPRは個人情報保護にまだ有効ですか?
GDPRは個人情報保護にまだ有効ですか?
はい。欧州データ保護委員会(EBB)は2025年1月にGDPRに基づく偽名化に関する草案ガイドラインを発表しており、EUの規制当局は個人データの保護方法に関するGDPRガイダンスを引き続き発行しています。
PIIのデータプライバシーボールトはハッキング可能か?
PIIのデータプライバシーボールトはハッキング可能か?
機密データを保持するシステムは攻撃される可能性があるため、ボールトとその置き換えたデータは保護されなければなりません。ヴォールトは他のシステムがトークンのみを保持するため、他のシステムがトークンのみを保持するため、暗号化、多要素認証、ロールベースのアクセス制御、すべてのリクエストの監査ログで保存された値を保護します。