概要
AIガバナンスとは、予測機械学習、生成モデル、自律型AIエージェントといった人工知能システムが安全かつ予測可能に、かつ企業のセキュリティポリシー内で動作するように保つ運用制御、アクティブなランタイムガードレール、アーキテクチャの境界を持つシステムです。効果的なガバナンスは、プロンプトの検査、ツールアクセスの制限、AIが稼働中のトークン使用の制御など、書面によるポリシーを超えて広がります。これは、企業データが外部ゲートウェイ経由でルーティングされるのではなく、存在する場所で強制されます。
これを可能にする基盤的なコントロールには、ペイロード検査、最低権限ツールアクセス、トークン予算、予測型およびエージェント型AIワークロードの両方を通じたエンドツーエンドのトレーシングが含まれます。この継続的なトレーシングは特にコンプライアンスに価値があります。監査記録は活動の進行中に作成されるため、証拠は事後に再構築されるのではなく、必要な時に即座に提出できます。
静的ポリシーとアクティブランタイムAIガバナンスの違い
静的分析向けに設計されたガバナンスフレームワークは、自ら次のステップを生成するシステム向けには作られていません。エージェントはツールを呼び出したり、コンテキストを取得したり、レビューサイクル間のレコードに対応したりできます。だからこそ、本番環境における AIリスク は導入時のAIリスクとは異なる問題です。
| ガバナンス次元 | 従来のデータガバナンス | 静的LLMポリシー | アクティブランタイムAIガバナンス |
|---|---|---|---|
| 主な範囲 | データテーブル、データベーススキーマ、オブジェクトストレージ | 許容利用ポリシー、プロンプトガイドライン、ユーザーサインオフ | プロンプトペイロード、ツール呼び出し、モデル出力、予測スコアリング、エージェントワークフロー |
| 執行点 | ロールベースのアクセス制御を通じたストレージ層 | ポリシー文書と基本的なAPIゲートウェイレート制限 | 実行層:データベース内処理およびエージェント制御プレーン |
| データ移動 | ストレージ境界内のアクセスを規制します | リクエストは外部AIプロキシゲートウェイ経由でルーティングされます | エンタープライズデータが存在する場所を制御し、移動を最小限に抑える |
| 規制の整合性 | 静的データアクセスに関する手動報告 | 公開されたフレームワークへのポリシーレベルのマッピング | 監査要件を支える自動化・不変のトレース |
| 運用上の影響 | アクセス後の受動的監査 | 手動審査ゲートによる展開遅延 | 定義された運用範囲内での連続的なエージェント実行 |
現代AIガバナンスの4つの柱
効果的なエンタープライズAIガバナンスとは、予測モデルから検索パイプライン、 自律エージェントに至るまで、ライフサイクル全体にわたる4つのアクティブ機能を強制することを意味します。
1. 迅速なペイロードおよびコンテキスト検査
すべての受信プロンプト、予測機能入力、取得した文書はモデルに到達する前に評価されます。検査はプロンプト注入の試みをフィルタリングし、個人を特定できる情報を編集し、不正なコンテキストを実行ウィンドウから排除します。この背後にある脅威モデルはそれ自体が一つの分野であり、AIセキュリティフレームワーク はこれらのガバナンス管理に伴う技術的安全策をカバーしています。
2. 最小権限ツールの実行とMCPの保護策
エージェントはデータベースのクエリやエンタープライズシステムへの対応にツールに依存しています。 モデルコンテキストプロトコル を通じてこれらの接続を標準化することで、ツールごとに短時間のスコープ付き権限を割り当てることができ、高インパクトの書き込み操作(財務取引やシステム変更)は明示的な人間の承認を経て行われます。
3. アクティブトークン予算とレートコントロール
無制限のエージェントループや最適化されていないクエリは計算量を予測不能に消費します。タスクごとのトークン予算、レート制限、自動回路ブレーカーは再帰的実行をパフォーマンスや予算に影響を与える前に終了させます。
4. エンドツーエンドトレーシングとAgentOps監査性
コンプライアンスフレームワークは、システムがどのように意思決定に至ったかを可視化することを期待しています。 AgentOps は各推論ステップ、フィーチャー入力、取得したコンテキストチャンク、モデル応答、実行されたツール呼び出しの記録を収集し、監査のために再構築されることなく決定時点で証拠が存在します。
Teradata Enterprise AgentStackによるプラットフォーム強制
Teradataはこれらの制御を企業データ層内で適用し、外部のセキュリティプロキシを巻き込むのではありません。 Teradata Enterprise AgentStack はランタイムコントロールプレーンを提供し、コンテナおよびクラウドインフラ間でエージェントの実行をオーケストレーションします。
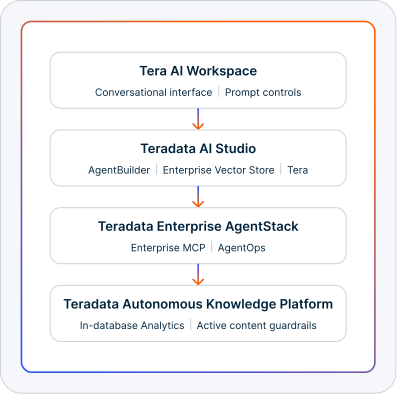
Teradata AI Studio内では、ガバナンスはスタック全体でネイティブに動作します:
- エンタープライズMCP: 安全なツール発見と標準化されたAPI連携により、エージェントは確立された認可範囲内でエンタープライズデータにアクセスできます
- AgentOpsコントロールプレーン:予測的およびエージェント的ライフサイクルにわたる継続的な監視、ランタイムガードレール、トークン予算管理、監査ログをEnterprise AgentStackプラットフォームを通じて提供します
- データベース内での実行: エンタープライズデータが Teradata Cloud上に存在する場合、クエリ、ベクトル検索、分析変換が処理されます。これにより、ペイロードをサードパーティサーバー経由でルーティングするよりも移動が最小限に抑えられます
データが存在する場所で運営されるガバナンス
AIガバナンスはもはや単なるファイリング作業ではなくなりました。企業がAIを大規模に安全に運用できるかどうかを決めるのは制御面であり、モデルがマルチクラウドのエージェントとして機能するにつれて、四半期ごとに静的なチェックリストがシステム全体の支配範囲を減らしています。ペイロード検査、スコープ付きのツール権限、トークン管理、継続的な追跡こそが 、信頼と安全性 を声明から監査人が検証可能なものへと変えます。
もしAIガバナンスプログラムを構築していて、その制御が実際にどこで実行されるかを圧力テストしたいなら、 ぜひ私たちにご相談ください。
よくある質問
データガバナンスとAIガバナンスの主な違いは何ですか?
データガバナンスとAIガバナンスの主な違いは何ですか?
データガバナン スは静的データ資産のセキュリティ、品質、可用性、アクセス制御をカバーします。AIガバナンスは、その制御プレーンを非決定的な振る舞い、すなわち特徴入力、プロンプトペイロード、ツール呼び出し、自律的な意思決定、モデル出力をリアルタイムで評価するものに拡張します。
アクティブランタイムガードレールはどのように規制基準をサポートしているのでしょうか?
アクティブランタイムガードレールはどのように規制基準をサポートしているのでしょうか?
規制枠組みは検証可能なリスク管理、透明性、監査可能性を求めます。ランタイムガードレールは、入力・出力制御の強制、作業中の意思決定トレースの記録、後で検証可能な監査履歴の作成などを通じて、これらの義務に寄与します。特定のデプロイメントが特定の義務を満たしているかどうかは、そのフレームワークに基づいて行われる評価であり、単一の管理の特性ではありません。
アクティブランタイムガードレールは静的セキュリティポリシーとどのように異なるのでしょうか?
アクティブランタイムガードレールは静的セキュリティポリシーとどのように異なるのでしょうか?
静的ポリシーは文書やユーザー権限にルールを設定します。実行時には、プロンプトペイロードの検査、ツールの権限確認、支出制限の強制、未承認エージェントの行動の完了前に停止するなど、実行中にガードレールが動作します。
モデルコンテキストプロトコルはAIガバナンスをどのように改善するのか?
モデルコンテキストプロトコルはAIガバナンスをどのように改善するのか?
このプロトコルは、モデルが外部ツールやデータベースと通信する方法を標準化しています。これらの接続を統合することで、統合ごとに再構築することなく、すべての接続ツールに対して一つのセキュリティポリシー、認証ルール、監査ログが適用されます。
なぜ実行場所がAIガバナンスに重要なのでしょうか?
なぜ実行場所がAIガバナンスに重要なのでしょうか?
推論と検索の実行先が制御プレーンが何を認識し、何を停止できるかを決定します。すでに管理されているデータに対して変換、ベクトル検索、モデルクエリを実行することで、確立されたセキュリティ境界内に収まり、外部ランタイムへのデータエクスポートによる露出を減らします。